A inteligência artificial acelerou a defesa, mas também acelerou o ataque. Golpes que antes levavam semanas para ser preparados hoje saem em poucos dias, e o caminho mais curto para entrar em um sistema continua sendo uma pessoa desatenta. Por isso, na era da IA, a cibersegurança de uma empresa começa no comportamento de cada um, no trabalho e fora dele.
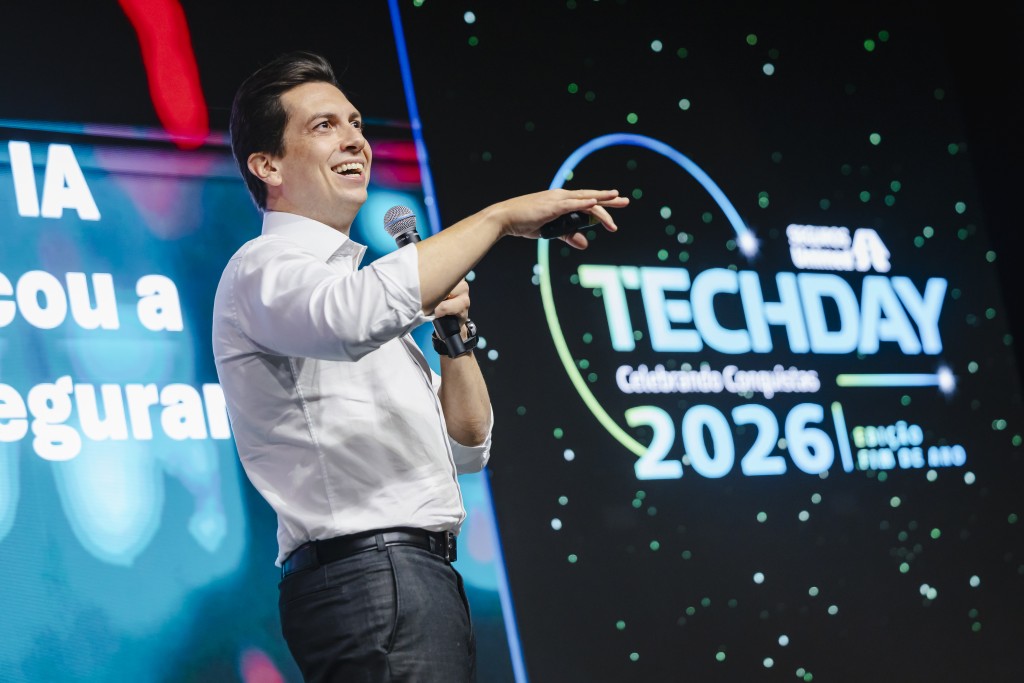
Esse foi o alerta de Eduardo Lopes, da Redbelt Security, na palestra que fez no TechDay, evento voltado ao time de tecnologia da Seguros Unimed. “Vocês estando seguros, as empresas ficam seguras”, resumiu.
Cibersegurança é o conjunto de práticas, tecnologias e cuidados que protegem sistemas, redes e dados contra acesso indevido, roubo e sequestro de informações. Hoje ela deixou de ser um assunto só da área de TI e passou a fazer parte da rotina de qualquer pessoa que usa e-mail, celular ou aplicativo de banco.
Como a inteligência artificial mudou os ataques cibernéticos?
A IA deu velocidade aos atacantes. Segundo Lopes, ataques que antes levavam um mês ou 45 dias para ser executados hoje são feitos em três ou quatro dias. Agentes de IA analisam todo o ambiente de uma empresa que está exposto na internet, testam as brechas e, se não conseguem entrar por ali, mudam o foco para as pessoas.
O palestrante lembrou que modelos de IA de ponta já encontraram, em testes controlados, falhas que tinham passado quase duas décadas despercebidas em sistemas considerados dos mais seguros do mundo. Por isso, pesquisadores já falam em uma “era das vulnerabilidades”: falhas antigas devem vir à tona uma atrás da outra.
O mesmo avanço também trabalha a favor da defesa. Ele mostrou números da própria Redbelt, que usa IA para triar os alertas de segurança dos clientes:
| Período | Alarmes tratados no mês | Tempo médio de análise por alarme |
| Março de 2025 | 62 mil | 35 minutos |
| Abril de 2025 | 108 mil | 1 minuto e 32 segundos |
| Maio de 2025 | 174 mil | 40 segundos |
Ou seja, o volume de alarmes quase triplicou e o tempo de análise caiu de 35 minutos para menos de um minuto. “Isso não vai substituir os humanos de forma alguma”, ressaltou Lopes. Para ele, a automação libera a equipe de mais de 180 profissionais da triagem repetitiva e deixa mais tempo para o trabalho de investigação.
Por que as pessoas são o principal alvo dos ataques?
Porque o atacante não precisa de acesso de administrador nem de dezenas de senhas: basta uma. “Ele precisa de uma senha”, resumiu. No setor de saúde atendido pela Redbelt, o roubo de credenciais (usuário e senha) foi o segundo tipo de ataque mais frequente entre abril e outubro, atrás apenas das investidas contra o perímetro, que é a parte do ambiente da empresa exposta na internet.
Descobrir essas credenciais ficou mais fácil. Redes sociais revelam nomes, cargos e datas importantes. Megavazamentos já expuseram dados pessoais de boa parte da população brasileira. Com essas informações, o atacante testa combinações óbvias de senha, como o nome de alguém querido, uma data de aniversário ou um ano marcante. Um programa faz as tentativas sozinho, em sequência.
O próprio golpe também mudou de cara. O phishing, mensagem falsa que tenta levar a pessoa a clicar em um link ou entregar dados, antes era reconhecível pelo português errado ou pelo tom agressivo (“sua conta será suspensa”). Com a IA, o texto chega bem escrito e convincente. Datas de muito consumo, como a Black Friday, concentram ofertas falsas e golpes de pagamento.
Como um ataque cibernético acontece, passo a passo?
Quase sempre ele começa com um gesto simples. Ele apresentou a cadeia em cinco etapas:
- O clique (a isca): um momento de desatenção. A pessoa clica para “acessar o relatório” ou “finalizar a compra”, e a ação esperada não acontece. Ela estranha, mas o estrago já começou.
- O roubo de senha: as credenciais são capturadas.
- O acesso ao sistema: o invasor entra na rede com a senha roubada. Muitos sistemas críticos ainda não exigem segundo fator de autenticação, a confirmação extra por aplicativo ou código.
- O bloqueio de dados: com o ransomware, os dados são criptografados e a empresa recebe um pedido de resgate.
- A interrupção do atendimento: na saúde, isso significa risco ao paciente por falha operacional.
Lopes também chamou atenção para o efeito sobre a reputação. Quando um ataque vem a público, a confiança de clientes e pacientes pode levar muito tempo para voltar, mesmo depois de os sistemas estarem restabelecidos. Ele lembrou ainda que, quando uma organização de um grupo maior é atacada, a manchete costuma atingir a marca inteira, e não apenas a unidade afetada.
Por que a cibersegurança virou uma questão de segurança mundial?
Porque os alvos já não são só empresas e contas bancárias, mas os serviços de que a sociedade depende para funcionar. Ao longo de 2026, ataques a redes de energia e água e a sistemas industriais mostraram que a infraestrutura crítica virou alvo estratégico. Um ataque bem-sucedido a esses sistemas pode, no limite, deixar milhões de pessoas sem telefone e internet, sem água tratada ou sem energia.
O alerta vem dos próprios fabricantes de tecnologia. Em agosto de 2026, mais de 100 empresas, entre elas OpenAI, Anthropic, Google e Microsoft, publicaram uma carta aberta afirmando que hospitais, estações de tratamento de água e a infraestrutura que mantém a internet funcionando estão todos em risco. A carta pede que toda organização trate a ciberdefesa como prioridade imediata da liderança. Governos seguem a mesma linha: o chefe do Centro Nacional de Cibersegurança do Reino Unido, Richard Horne, afirmou que o país provavelmente enfrentará ataques com IA contra sua infraestrutura crítica até 2028.
O Brasil também está no radar. Dados mais recentes do Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil (CERT.br), apontam 353.606 incidentes cibernéticos no país só entre janeiro e julho de 2026. Cerca de 71% foram varreduras automáticas de sistemas expostos na internet, uma espécie de reconhecimento de terreno antes do ataque.
Por aqui, a cibersegurança já é tratada como política de Estado: o Gabinete de Segurança Institucional da Presidência coordena a Política Nacional de Cibersegurança, e o Congresso discute o Marco Legal da Cibersegurança (PL 4.752/2025), incluindo qual entidade nacional vai coordenar e fiscalizar o tema. Prevenir, nesse contexto, é responsabilidade compartilhada. Governos protegem a infraestrutura, as empresas protegem seus sistemas e cada pessoa protege o acesso que tem nas mãos.
O que fazer para se proteger no dia a dia?
A recomendação central da palestra foi: desconfie de tudo, principalmente nos momentos de pressa. Lopes lembrou que costumamos cair quando estamos mais à vontade: distraídos, cansados, querendo responder rápido. A Redbelt reuniu dez cuidados práticos:
| Ao navegar e clicar | Ao instalar e se cadastrar |
| Evitar clicar em links suspeitos | Atualizar o sistema operacional e os aplicativos |
| Não acessar sites de reputação duvidosa | Baixar aplicativos só de sites e lojas oficiais |
| Desconfiar dos resultados de sites de busca | Usar tecnologias de segurança, como antivírus e segundo fator de autenticação |
| Evitar abrir arquivos suspeitos | Não inserir dados pessoais em formulários duvidosos |
| Aceitar somente contatos conhecidos | Criar senhas fortes, sem nomes e datas pessoais |
Na vida financeira, o cuidado vale em dobro. Lopes contou que golpes e fraudes com PIX devem atingir, em algum momento, a nós ou a alguém da família, e que investigações costumam ser limitadas para valores menores. Por isso, sugeriu conhecer as proteções que os bancos oferecem para golpes e transações indevidas, comparando coberturas e condições antes de contratar. Pessoas idosas são um público especialmente vulnerável.
O que fazer em caso de suspeita de golpe ou ataque?
Avisar, e rápido. Se você clicou no que não devia ou abriu um arquivo estranho, o melhor caminho é comunicar a área de segurança na hora, sem receio. Com o alerta, a equipe pode bloquear o usuário, investigar e limpar o ambiente antes que o problema avance. A orientação apresentada no TechDay é:
- Relate o e-mail suspeito pelo botão do Outlook (“denunciar” ou “relatar como phishing”).
- Encaminhe atividades suspeitas para sua liderança ou acione a área de segurança da empresa.
Por que a cibersegurança é, antes de tudo, um hábito?
Desconfiar de tudo não quer dizer deixar de usar a tecnologia, e a IA não é vilã: a mesma ferramenta que acelera o ataque reduz o tempo de resposta da defesa. Nenhuma plataforma é 100% segura. Lopes alertou, por exemplo, que ainda não existe solução capaz de garantir a anonimização de dados sensíveis reais de clientes e colaboradores colocados em ferramentas de IA. O objetivo é usar a tecnologia com critério, dentro das regras da empresa e da LGPD.
A cibersegurança, no fim, se parece mais com um hábito do que com um sistema: pausar antes de clicar, conferir antes de pagar e avisar antes de se calar. Em um mundo em que água, energia, comunicação e saúde dependem de redes conectadas, cada um desses gestos pequenos ajuda a proteger muito mais gente do que parece.
Dúvidas mais comuns
-
-
A IA deu velocidade aos atacantes, reduzindo o tempo de execução de ataques que antes levavam um mês ou 45 dias para apenas três ou quatro dias. Agentes de IA analisam todo o ambiente de uma empresa exposto na internet, testam as brechas automaticamente e, se não conseguem entrar por ali, mudam o foco para as pessoas. Modelos de IA de ponta já encontraram, em testes controlados, falhas que tinham passado quase duas décadas despercebidas em sistemas considerados dos mais seguros do mundo.
-
-
Porque o atacante não precisa de acesso de administrador nem de dezenas de senhas: basta uma. Com informações disponíveis em redes sociais (nomes, cargos, datas importantes) e dados de megavazamentos, os atacantes testam combinações óbvias de senha, como nomes de pessoas queridas, datas de aniversário ou anos marcantes. Um programa faz as tentativas automaticamente em sequência, tornando o roubo de credenciais um dos ataques mais frequentes.
-
-
Quase sempre começa com um gesto simples: (1) O clique - um momento de desatenção ao clicar em um link ou arquivo suspeito; (2) O roubo de senha - as credenciais são capturadas; (3) O acesso ao sistema - o invasor entra na rede com a senha roubada; (4) O bloqueio de dados - com ransomware, os dados são criptografados e a empresa recebe um pedido de resgate; (5) A interrupção do atendimento - na saúde, isso significa risco ao paciente por falha operacional.
-
-
Cibersegurança é o conjunto de práticas, tecnologias e cuidados que protegem sistemas, redes e dados contra acesso indevido, roubo e sequestro de informações. Ela deixou de ser um assunto só da área de TI e passou a fazer parte da rotina de qualquer pessoa que usa e-mail, celular ou aplicativo de banco. Na era da IA, a cibersegurança de uma empresa começa no comportamento de cada um, no trabalho e fora dele.
-
-
Porque os alvos já não são só empresas e contas bancárias, mas os serviços de que a sociedade depende para funcionar. Ataques a redes de energia, água e sistemas industriais mostraram que a infraestrutura crítica virou alvo estratégico. Um ataque bem-sucedido a esses sistemas pode deixar milhões de pessoas sem telefone, internet, água tratada ou energia. Mais de 100 empresas de tecnologia, incluindo OpenAI, Google e Microsoft, publicaram uma carta aberta alertando que hospitais, estações de tratamento de água e a infraestrutura da internet estão em risco.
-
-
Os cuidados incluem: evitar clicar em links suspeitos; atualizar o sistema operacional e aplicativos; não acessar sites de reputação duvidosa; baixar aplicativos só de sites e lojas oficiais; desconfiar dos resultados de sites de busca; usar tecnologias de segurança como antivírus e segundo fator de autenticação; evitar abrir arquivos suspeitos; não inserir dados pessoais em formulários duvidosos; aceitar somente contatos conhecidos; e criar senhas fortes, sem nomes e datas pessoais. A recomendação central é desconfiar de tudo, principalmente nos momentos de pressa.
-
-
O melhor caminho é comunicar a área de segurança na hora, sem receio. Se você clicou no que não devia ou abriu um arquivo estranho, relate o e-mail suspeito pelo botão do Outlook (denunciar ou relatar como phishing) e encaminhe atividades suspeitas para sua liderança ou acione a área de segurança da empresa. Com o alerta rápido, a equipe pode bloquear o usuário, investigar e limpar o ambiente antes que o problema avance.
-
-
A IA não apenas acelera os ataques, mas também acelera a defesa. Empresas que usam IA para triar alertas de segurança conseguem analisar muito mais alarmes em menos tempo: o volume de alarmes pode triplicar enquanto o tempo de análise cai de 35 minutos para menos de um minuto. Essa automação libera as equipes de segurança da triagem repetitiva, deixando mais tempo para o trabalho de investigação profunda, sem substituir os profissionais humanos.