Imagine que uma empresa utilize inteligência artificial (IA) para analisar currículos e a ferramenta descarte bons candidatos por um erro no modelo. Ou que um profissional use um sistema automatizado para elaborar uma recomendação que provoque prejuízo a um cliente. Em outro cenário, uma falha tecnológica paralisa uma operação inteira ou expõe dados pessoais. Quando o erro é de um profissional, a Responsabilidade Civil entra na conversa, mas e quando a decisão passou por uma máquina? Quem responde quando algo dá errado?
A digitalização está adicionando novas camadas aos riscos enfrentados por empresas e profissionais e tornando mais complexa a definição de responsabilidades quando há falhas. Em sistemas que envolvem desenvolvedores, fornecedores, empresas e usuários, a resposta pode passar por diferentes elos dessa cadeia. Não existe, porém, uma regra única: a responsabilidade depende do dano causado, da forma como a tecnologia foi utilizada, das obrigações de cada parte e das normas aplicáveis à atividade.
Quando a IA participa da decisão
Ferramentas de IA podem analisar grandes volumes de informações, encontrar padrões e produzir recomendações em segundos. Isso ajuda a explicar sua rápida adoção em atividades que vão do atendimento ao cliente à análise de documentos.
Mas eficiência não significa infalibilidade. Sistemas podem produzir informações incorretas, reproduzir vieses presentes nos dados, operar com informações incompletas ou gerar resultados difíceis de explicar.
A própria Autoridade Nacional de Proteção de Dados (ANPD) aponta entre os desafios associados à IA o uso inadequado de dados pessoais, a falta de transparência e possíveis vieses discriminatórios. Em 2026, a entidade avançou em um sandbox – uma espécie de ambiente controlado de testes supervisionado pelo regulador – para testar sistemas de IA justamente em aspectos como transparência, explicabilidade, governança e proteção de dados.
A entrada da IA no processo, portanto, não transfere automaticamente a responsabilidade para a tecnologia. O que muda é a quantidade de agentes, decisões e etapas que podem estar envolvidos até que um resultado produza algum efeito no mundo real. Quem desenvolveu o sistema? Quem escolheu utilizá-lo? Houve revisão humana? Era possível identificar uma falha? A decisão final foi tomada por uma pessoa ou executada automaticamente? Essas questões passam a fazer parte da análise quando algo dá errado.
Pense em um arquiteto que usa IA para apoiar um cálculo, um escritório que recorre a um sistema para analisar documentos ou uma empresa que automatiza decisões sobre clientes. Quanto maior o impacto potencial da decisão, mais importante se torna saber como ela foi tomada e quais controles existiam ao longo do processo. Revisão humana, registro das decisões, critérios de uso e mecanismos de supervisão deixam, assim, de ser apenas boas práticas tecnológicas: também ajudam a demonstrar como empresas e profissionais administram os riscos envolvidos.
E quando o problema envolve dados?
A discussão ganha outra dimensão quando sistemas digitais utilizam informações pessoais. A Lei Geral de Proteção de Dados (LGPD) estabelece que agentes de tratamento devem adotar medidas técnicas e administrativas capazes de proteger dados pessoais contra acessos não autorizados e situações como perda, alteração ou comunicação indevida. A lei também prevê a obrigação de reparar determinados danos causados em violação à legislação de proteção de dados.
Além disso, o artigo 20 assegura ao titular o direito de solicitar a revisão de decisões tomadas unicamente com base no tratamento automatizado de dados pessoais que afetem seus interesses. A aplicação desse dispositivo à inteligência artificial continua sendo objeto de discussão regulatória pela ANPD.
Na prática, uma empresa que adota IA precisa olhar não apenas para o que a ferramenta faz, mas também para quais dados utiliza, de onde eles vieram, quem tem acesso a eles e como suas decisões podem afetar pessoas.
O risco digital vai além do ataque hacker
Quando se fala em risco tecnológico, é comum pensar em invasões, ransomware (ataque em que criminosos bloqueiam sistemas ou arquivos e exigem pagamento para liberá-los) ou vazamento de dados. Mas uma empresa pode sofrer prejuízos digitais mesmo sem ser vítima de um ataque.
Um software pode ficar indisponível. Uma integração pode falhar e interromper vendas. Um algoritmo pode recomendar uma decisão equivocada. Um fornecedor de tecnologia pode sofrer uma interrupção que afete seus clientes. Um profissional pode confiar em uma informação produzida por IA que simplesmente não é verdadeira.
Essa ampliação do risco já chegou ao setor de seguros. Em 2024, a Superintendência de Seguros Privados (Susep) criou o Grupo de Trabalho “Seguros e Segurança Cibernética” para estudar os desafios e oportunidades trazidos pela economia digital. Um dos dois subgrupos recebeu um nome significativo: “Novos Seguros para Economia Digital: para além do risco cibernético”.
O relatório final do grupo, divulgado em 2025, reforçou a necessidade de aumentar a resiliência operacional diante de um ambiente cada vez mais digital e interconectado.
O risco muda. E a proteção também precisa mudar
Quando a IA passa a participar de decisões, o risco deixa de estar concentrado em uma pessoa ou em uma etapa do processo. Dependendo da situação, um incidente pode envolver a empresa que adotou a ferramenta, o profissional que se apoiou nela, o fornecedor de tecnologia ou outros participantes da cadeia.
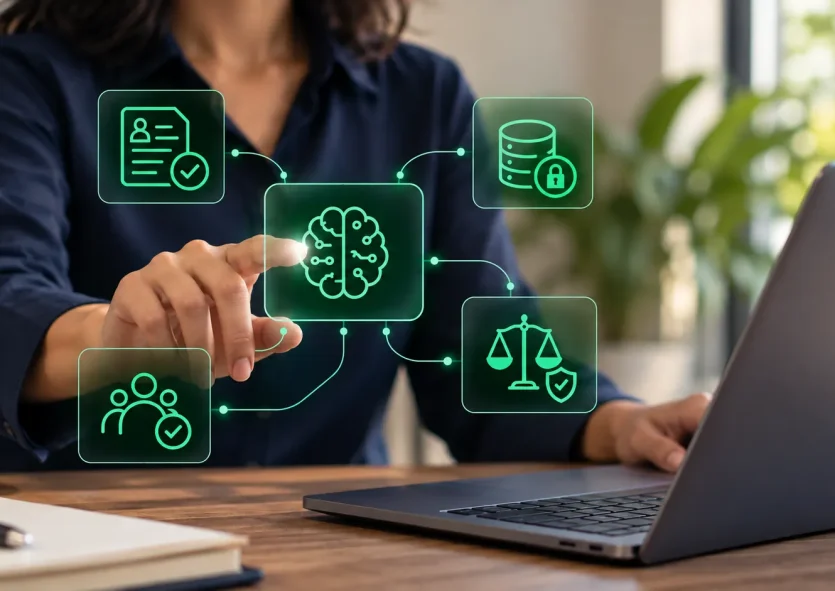
Isso exige mais clareza sobre quem decide, quem revisa e quais controles existem antes que uma recomendação automatizada produza efeitos. Definir quais decisões podem ser automatizadas, estabelecer níveis de supervisão humana, avaliar fornecedores, controlar o uso de dados e registrar como decisões relevantes foram tomadas passa a fazer parte da gestão do risco.
Esse novo cenário também exige revisar como empresas e profissionais se protegem financeiramente contra eventuais prejuízos. É aí que entram os seguros. Dependendo da atividade e do tipo de ocorrência, um mesmo episódio pode envolver responsabilidade civil profissional, riscos cibernéticos ou perdas operacionais. Por isso, a análise das apólices precisa considerar quais riscos estão efetivamente cobertos, quais são os limites de indenização e quais situações ficam de fora.
A inteligência artificial pode tornar processos mais rápidos e eficientes. Mas, ao incorporar tecnologia às decisões, empresas e profissionais também precisam incorporar novas formas de controle e proteção. A questão, portanto, não é apenas o que a IA pode fazer, mas em quais decisões ela deve entrar, sob quais controles e quem responde quando algo dá errado.
Dúvidas mais comuns
-
-
A responsabilidade não é transferida automaticamente para a tecnologia. Depende de vários fatores: quem desenvolveu o sistema, quem escolheu utilizá-lo, se houve revisão humana, se era possível identificar uma falha e se a decisão foi tomada por uma pessoa ou executada automaticamente. Em sistemas que envolvem desenvolvedores, fornecedores, empresas e usuários, a responsabilidade pode passar por diferentes elos dessa cadeia, dependendo do dano causado, da forma como a tecnologia foi utilizada, das obrigações de cada parte e das normas aplicáveis à atividade.
-
-
Os principais riscos incluem: sistemas que produzem informações incorretas, reprodução de vieses presentes nos dados, operação com informações incompletas e resultados difíceis de explicar. Além disso, há riscos de uso inadequado de dados pessoais, falta de transparência, possíveis vieses discriminatórios, indisponibilidade de software, falhas em integrações, recomendações equivocadas e interrupções causadas por fornecedores de tecnologia. A ANPD (Autoridade Nacional de Proteção de Dados) aponta esses desafios como centrais na regulação de sistemas de IA.
-
-
A Lei Geral de Proteção de Dados (LGPD) estabelece que agentes de tratamento devem adotar medidas técnicas e administrativas para proteger dados pessoais contra acessos não autorizados, perda, alteração ou comunicação indevida. A lei também prevê a obrigação de reparar determinados danos causados em violação à legislação de proteção de dados. Além disso, o artigo 20 assegura ao titular o direito de solicitar a revisão de decisões tomadas unicamente com base no tratamento automatizado de dados pessoais que afetem seus interesses, um direito que continua sendo objeto de discussão regulatória pela ANPD quando aplicado à IA.
-
-
As empresas devem estabelecer: revisão humana das recomendações, registro detalhado das decisões, critérios claros de uso da tecnologia e mecanismos de supervisão contínua. Quanto maior o impacto potencial da decisão, mais importante se torna saber como ela foi tomada e quais controles existiam ao longo do processo. Essas práticas deixam de ser apenas boas práticas tecnológicas e passam a ser fundamentais para demonstrar como empresas administram os riscos envolvidos e para estabelecer responsabilidades em caso de falhas.
-
-
Sim. Embora invasões, ransomware e vazamentos sejam riscos conhecidos, uma empresa pode sofrer prejuízos digitais sem ser vítima de ataque. Um software pode ficar indisponível, uma integração pode falhar e interromper vendas, um algoritmo pode recomendar uma decisão equivocada, um fornecedor pode sofrer interrupção que afete seus clientes, ou um profissional pode confiar em informação produzida por IA que simplesmente não é verdadeira. Essa ampliação do risco já chegou ao setor de seguros, que criou categorias específicas como 'Novos Seguros para Economia Digital: para além do risco cibernético'.
-
-
A análise das apólices precisa considerar quais riscos estão efetivamente cobertos, quais são os limites de indenização e quais situações ficam de fora. Um mesmo episódio envolvendo IA pode envolver responsabilidade civil profissional, riscos cibernéticos ou perdas operacionais simultaneamente. Por isso, é essencial revisar se a cobertura contempla decisões automatizadas, falhas de sistemas de IA, danos causados por recomendações incorretas e interrupções operacionais relacionadas à tecnologia.
-
-
A revisão humana é fundamental para demonstrar como empresas e profissionais administram os riscos. Ela ajuda a identificar falhas antes que uma recomendação automatizada produza efeitos no mundo real e estabelece clareza sobre quem decide e quem revisa. Registrar essas revisões, junto com os critérios de uso e mecanismos de supervisão, não apenas reduz a probabilidade de erros, mas também fornece documentação essencial para determinar responsabilidades em caso de incidentes e para cumprir obrigações regulatórias como as da LGPD.
-
-
Em 2026, a ANPD avançou em um sandbox - um ambiente controlado de testes supervisionado pelo regulador - para testar sistemas de IA em aspectos como transparência, explicabilidade, governança e proteção de dados. Esse ambiente permite que a autoridade estude como os sistemas funcionam na prática e desenvolva diretrizes adequadas. A discussão sobre como aplicar o direito de revisão de decisões automatizadas (artigo 20 da LGPD) à inteligência artificial também continua sendo objeto de análise regulatória pela ANPD.